Geração de Token para Consumo das APIs do RUB
- Data de publicação: 18 de Junho de 2026
- Versão necessária: Disponibilizado na versão GA (ou item já existente em versões anteriores)
Objetivo
Disponibilizar um processo padronizado para geração e utilização de tokens de autenticação das APIs do RUB, permitindo que sistemas externos realizem integrações de forma segura, controlada e aderente às permissões configuradas no ambiente.
A autenticação das APIs do RUB é baseada em credenciais geradas no próprio sistema, associadas a permissões específicas e utilizadas através do cabeçalho Authorization nas requisições.
Contexto da Demanda
Com a expansão do uso das APIs do RUB para integrações com sistemas terceiros, tornou-se frequente a necessidade de orientar equipes técnicas sobre:
- Como gerar um token de acesso;
- Quais permissões devem ser concedidas;
- Como configurar um aplicativo para autenticação;
- Como enviar corretamente as credenciais nas requisições.
Até então, essas orientações eram frequentemente repassadas por chamados de suporte ou comunicações individuais, aumentando o tempo de atendimento e dificultando a padronização do processo.
Com esta documentação, o procedimento passa a possuir uma referência oficial para consulta e implementação.
Solução Implementada
O RUB disponibiliza um mecanismo de autenticação baseado em:
- Cadastro de Permissões;
- Cadastro de Aplicativos;
- Geração de Chave e Token;
- Utilização do padrão HTTP Authorization.
Após a criação do aplicativo, o sistema gera automaticamente as credenciais necessárias para autenticação das APIs.
Essas credenciais deverão ser utilizadas na composição do cabeçalho de autenticação das requisições.
Pré-Requisitos
Antes de iniciar a configuração, é necessário possuir acesso ao ambiente RUB Central com permissão para administração das configurações de Interface.
Também é recomendável que o responsável pela integração possua conhecimento básico sobre:
- APIs REST;
- Headers HTTP;
- Codificação Base64.
Passo a Passo de Configuração
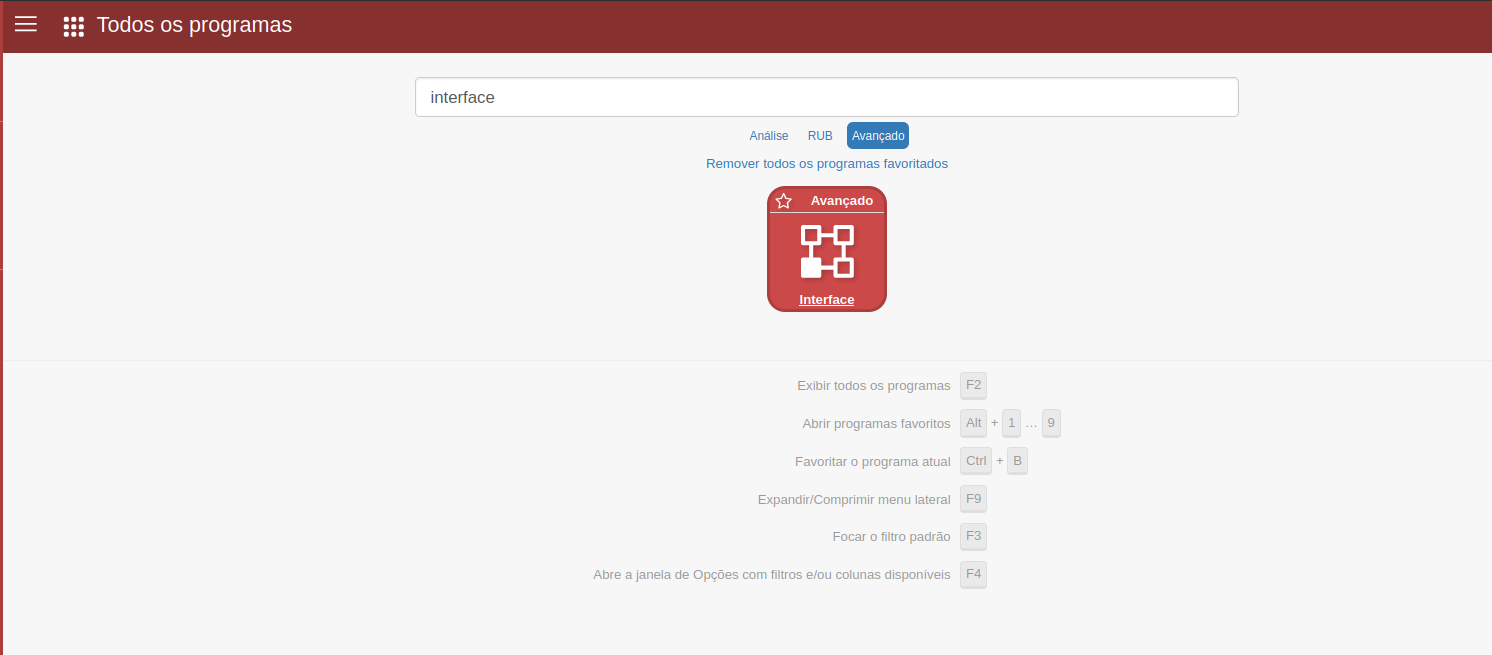
1. Acessar o Programa Interface
No RUB Central, acesse o programa:
Interface
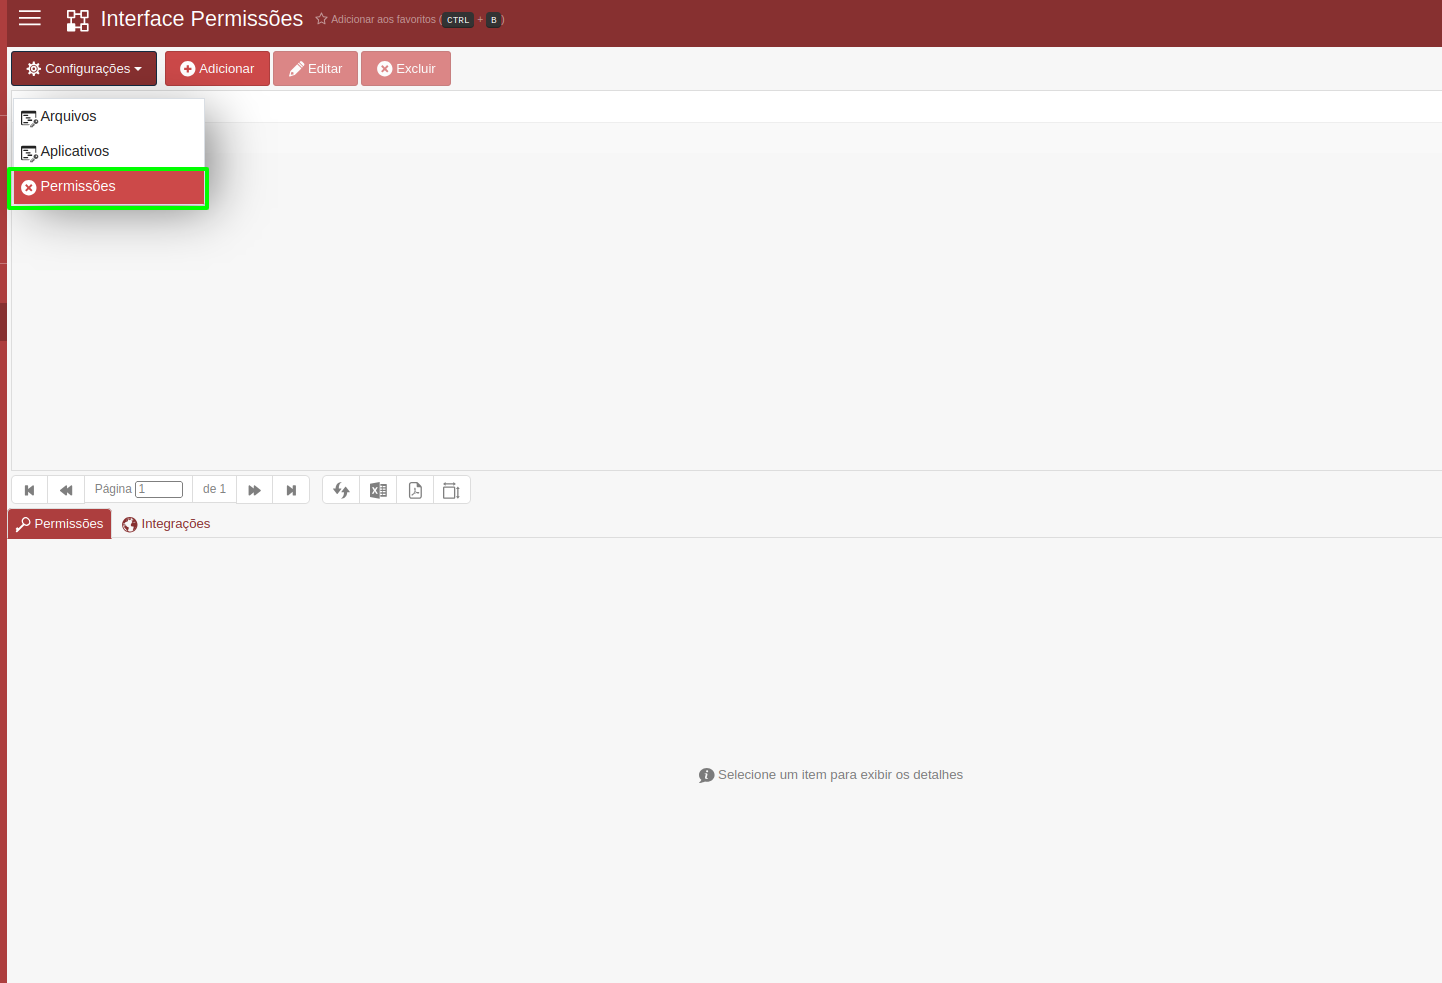
2. Abrir o Cadastro de Permissões
No menu superior esquerdo, acesse:
Configurações → Permissão
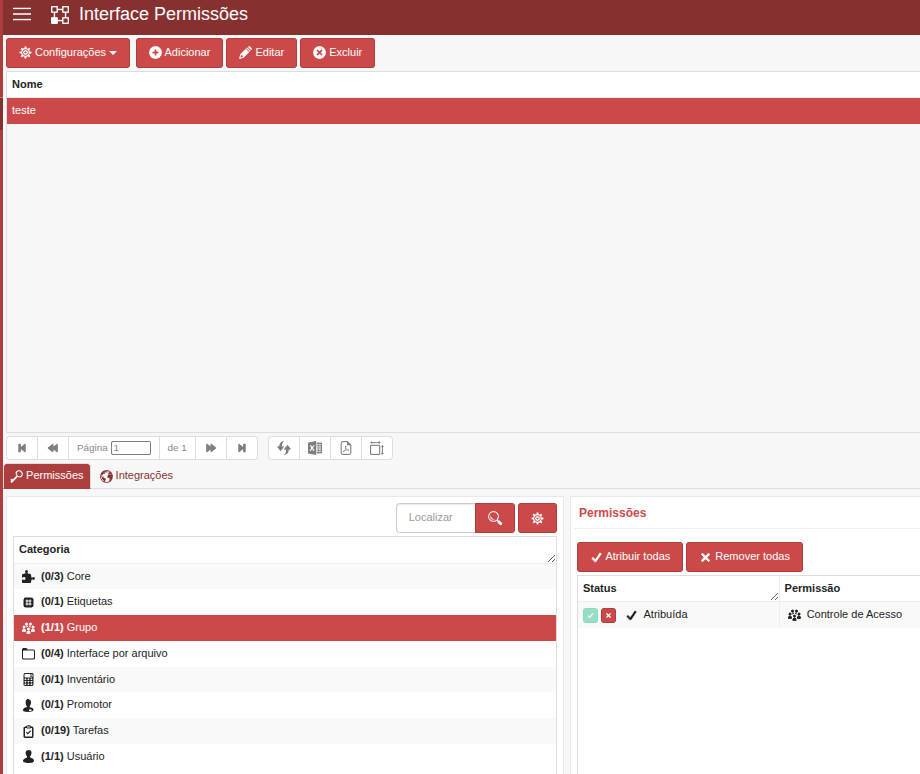
3. Criar uma Nova Permissão
Adicione uma nova permissão.
No detail Permissões, atribua os controles de acesso necessários para utilização das APIs.
Para geração do token, recomenda-se incluir as permissões das categorias:
- Grupo
- Usuário
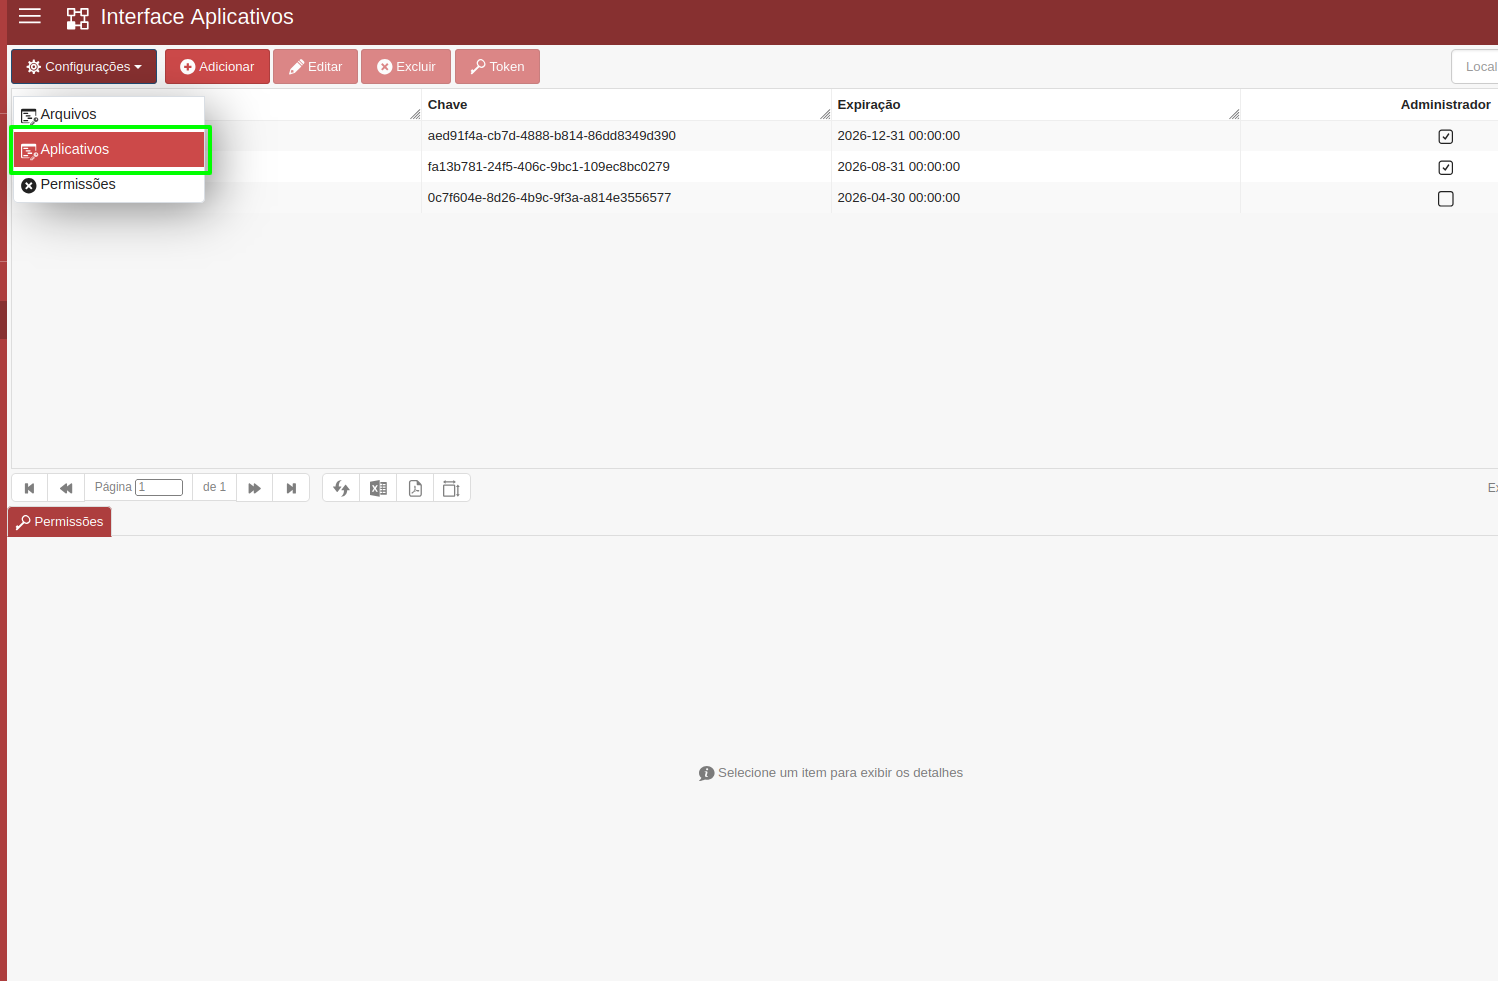
4. Abrir o Cadastro de Aplicativos
No menu superior esquerdo, acesse:
Configurações → Aplicativos
5. Criar um Novo Aplicativo
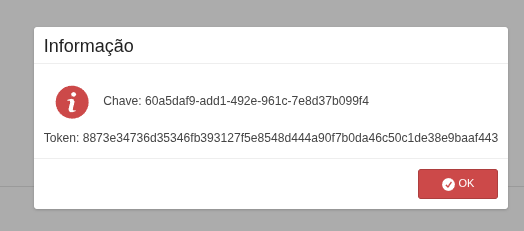
Adicione um novo aplicativo.
Ao salvar o cadastro, o RUB exibirá uma mensagem contendo:
- Chave
- Token
⚠️ Importante:
Essas informações serão utilizadas posteriormente para autenticação das APIs.
Guarde os dados em local seguro.
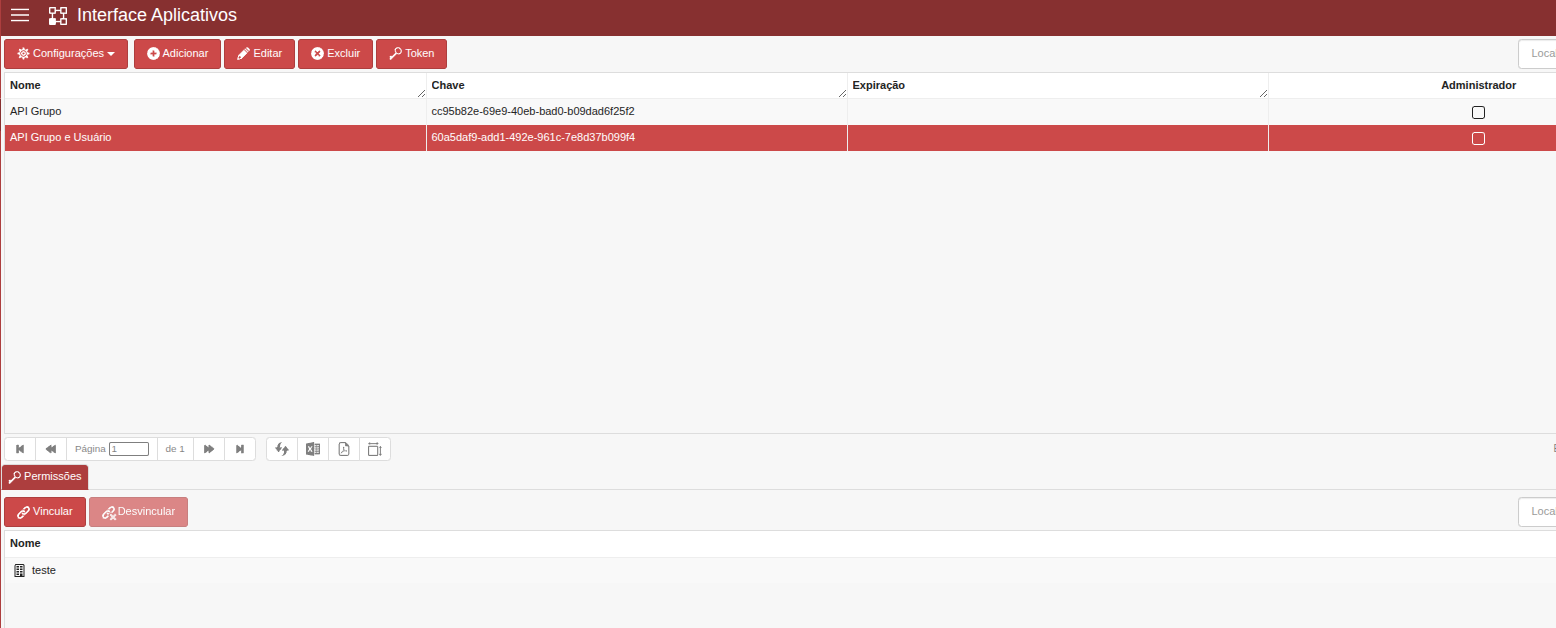
6. Vincular a Permissão ao Aplicativo
Após criar o aplicativo, associe a permissão criada anteriormente ao seu cadastro.
Utilização do Token nas APIs
Após obter os dados de:
- Chave
- Token
deve-se montar a credencial utilizando o seguinte formato:
{chave}:{token}Exemplo:
abc123:def456789xyzConversão para Base64
O valor composto deverá ser convertido para Base64.
Exemplo:
YWJjMTIzOmRlZjQ1Njc4OXh5eg==Header de Autenticação
Após a conversão, o header da requisição deverá ser enviado da seguinte forma:
Authorization: Basic YWJjMTIzOmRlZjQ1Njc4OXh5eg==Exemplo de Requisição
GET /api/exemplo HTTP/1.1
Host: servidor.rub.com.br
Authorization: Basic YWJjMTIzOmRlZjQ1Njc4OXh5eg==
Content-Type: application/json
Fluxo Resumido
Criar uma Permissão;
Configurar os controles de acesso necessários;
Criar um Aplicativo;
Obter Chave e Token;
Associar a Permissão ao Aplicativo;
Montar o texto no formato:
TEXTchave:tokenConverter para Base64;
Enviar no header:
HTTPAuthorization: Basic {tokenBase64}
Benefícios
- 🔐 Autenticação segura para consumo das APIs;
- ⚙️ Controle granular através de permissões;
- 📘 Processo padronizado de integração;
- 🚀 Redução do tempo de implantação de integrações;
- 🧩 Maior autonomia para equipes técnicas e parceiros;
- 📈 Menor dependência de suporte para configuração inicial.
Observações
- As permissões atribuídas ao aplicativo determinam quais recursos poderão ser acessados via API.
- Recomenda-se armazenar Chave e Token de forma segura.
- Em caso de comprometimento das credenciais, um novo aplicativo deverá ser gerado.
- Nunca compartilhe as credenciais em canais públicos ou não seguros.